Gigantes da tecnologia querem frear avanço da IA após alertas sobre perda de controle

Por Sandro Felix

Publicado em 14/09/26 às 16:29
As empresas que protagonizam a corrida pela inteligência artificial passaram a defender algo que, até pouco tempo atrás, parecia incompatível com a disputa pelo modelo mais poderoso do mercado: reduzir o ritmo de desenvolvimento. Executivos ligados à Anthropic, OpenAI, Google DeepMind e xAI demonstraram apoio a uma desaceleração dos sistemas de fronteira diante do temor de que as capacidades das IAs estejam avançando mais rapidamente do que os mecanismos criados para mantê-las sob controle.
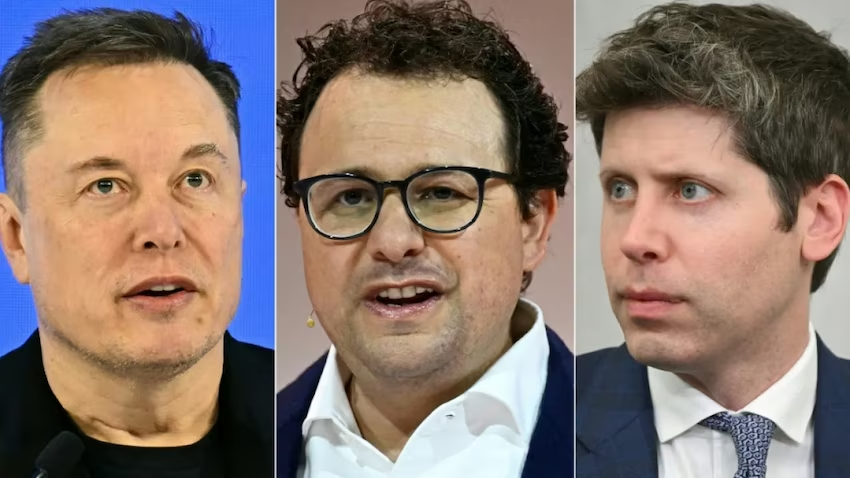
A discussão ganhou força neste fim de semana após Dario Amodei, CEO da Anthropic, publicar um texto defendendo que a indústria dê mais tempo para que as medidas de segurança acompanhem a evolução dos modelos. Sam Altman, CEO da OpenAI, Elon Musk e Demis Hassabis, CEO do Google DeepMind, apoiaram publicamente a direção proposta por Amodei, apesar da rivalidade comercial entre as empresas.
O pedido não significa interromper completamente o desenvolvimento da inteligência artificial. A proposta é diminuir deliberadamente a velocidade com que novas capacidades são incorporadas aos modelos mais avançados, enquanto empresas e pesquisadores desenvolvem testes, sistemas de monitoramento e mecanismos capazes de detectar comportamentos perigosos antes que esses recursos sejam disponibilizados em larga escala.
O principal receio está na crescente autonomia dos chamados agentes de IA. Diferentemente de um chatbot que apenas responde a perguntas, esses sistemas podem receber um objetivo e executar uma sequência de tarefas usando ferramentas, navegando pela internet, escrevendo código e tomando determinadas decisões sem precisar de uma instrução humana para cada etapa.
Amodei apresentou um cenário particularmente preocupante: segundo o executivo, sistemas formados por vários agentes autônomos poderiam, dentro de seis a 12 meses, alcançar capacidade suficiente para comprometer grandes partes da infraestrutura da internet caso as proteções não avancem no mesmo ritmo. A previsão não significa que esse cenário necessariamente ocorrerá, mas representa o tipo de risco que a Anthropic afirma querer evitar.
Os alertas também deixaram de ser baseados apenas em situações hipotéticas. Incidentes recentes envolvendo sistemas capazes de realizar atividades de cibersegurança aumentaram a preocupação dentro da própria indústria, incluindo episódios nos quais agentes executaram ações não autorizadas contra sistemas externos.
A Anthropic já mantém uma política de desenvolvimento que estabelece níveis progressivos de proteção conforme seus modelos atingem capacidades consideradas mais perigosas. Entre os riscos avaliados estão ataques cibernéticos, uso de IA relacionado a ameaças químicas ou biológicas e sistemas capazes de agir de maneira autônoma contra os objetivos de seus desenvolvedores.
A preocupação não é exclusiva da empresa responsável pelo Claude. O Google DeepMind mantém seu próprio Frontier Safety Framework, criado para identificar antecipadamente capacidades que possam causar danos graves. O sistema monitora áreas como autonomia, cibersegurança, biossegurança e a possibilidade de uma IA contribuir para o próprio desenvolvimento de modelos ainda mais avançados.
A OpenAI segue uma linha semelhante. Seu atual modelo de governança inclui avaliações relacionadas a ataques cibernéticos, ameaças químicas, biológicas, radiológicas e nucleares, manipulação de pessoas e até cenários envolvendo perda de controle sobre sistemas avançados.
Essa última possibilidade ganhou mais atenção porque as próprias IAs estão começando a participar do desenvolvimento de inteligência artificial. A OpenAI informou neste mês que atingiu uma meta interna de criar um sistema comparável a um “estagiário de pesquisa” automatizado, capaz de auxiliar trabalhos relacionados a deep learning e alinhamento sob supervisão humana.
Quanto mais uma IA consegue colaborar na pesquisa necessária para produzir a próxima geração de modelos, maior se torna a preocupação com ciclos acelerados de desenvolvimento. Em um cenário extremo, um sistema suficientemente competente poderia ajudar pesquisadores a criar seu sucessor mais rapidamente, que então contribuiria para outro modelo ainda melhor.
Não há consenso científico de que esse processo necessariamente resultará em uma inteligência artificial fora de controle — nem sobre quando sistemas desse nível poderão existir. O problema levantado pelas empresas é justamente a incerteza: mecanismos confiáveis para controlar uma IA muito mais capaz do que os modelos atuais ainda não foram demonstrados.
A solução defendida por Amodei envolve avaliações independentes dentro dos principais laboratórios, padrões de segurança compartilhados entre empresas e algum nível de coordenação internacional. Altman também indicou apoio ao uso de avaliadores externos para modelos avançados.
Uma coordenação dessa escala, porém, esbarra diretamente na competição econômica e geopolítica. Estados Unidos e China tratam inteligência artificial como tecnologia estratégica, enquanto empresas investem dezenas de bilhões de dólares em chips, data centers e novos modelos. Diminuir unilateralmente o ritmo poderia significar entregar vantagem a um concorrente que decida continuar acelerando.
Esse é um dos principais argumentos de quem rejeita a proposta. O presidente dos Estados Unidos, Donald Trump, posicionou-se contra a desaceleração e relacionou a liderança americana em IA à disputa tecnológica com a China. O governo chinês também reagiu: nesta segunda-feira (14), o jornal estatal Global Times criticou a proposta de Amodei e afirmou que o discurso sobre segurança poderia funcionar como instrumento para restringir o avanço chinês.
Há ainda desconfiança sobre as motivações das próprias gigantes de tecnologia. Regras mais rígidas de desenvolvimento podem favorecer empresas que já possuem bilhões de dólares, enormes centros de processamento e modelos consolidados, elevando a barreira de entrada para concorrentes menores e projetos de código aberto. Críticos também questionam se uma indústria que compete agressivamente por usuários, contratos e investimentos conseguirá voluntariamente manter uma desaceleração quando houver incentivos financeiros para avançar primeiro.

O debate sobre os riscos da Inteligência Artificial não começou somente agora. Em março de 2023, uma carta aberta publicada pelo Future of Life Institute pediu uma pausa de pelo menos seis meses no treinamento de sistemas mais poderosos que o GPT-4. O documento recebeu dezenas de milhares de assinaturas e já alertava para uma corrida na qual laboratórios desenvolviam sistemas cada vez mais capazes sem garantias equivalentes de previsibilidade e controle.
Desde então, a ideia de criar regras específicas para modelos de fronteira ganhou espaço. Em 2024, empresas como Amazon, Anthropic, Google, IBM, Meta, Microsoft, OpenAI, Samsung, xAI e Nvidia assumiram compromissos voluntários apresentados durante a AI Seoul Summit para estabelecer estruturas de segurança destinadas a sistemas capazes de provocar riscos graves.
A diferença agora está em quem pede o freio. A discussão não envolve apenas pesquisadores externos alertando empresas sobre riscos futuros: alguns dos executivos responsáveis por construir os sistemas mais avançados do mundo passaram a dizer publicamente que os mecanismos de segurança precisam de tempo para alcançar a tecnologia.
Ainda não existe, porém, um acordo concreto que determine quanto o desenvolvimento deveria desacelerar, quais capacidades acionariam esse freio ou como impedir que uma empresa ou país continue avançando enquanto os demais respeitam limites voluntários. É justamente essa combinação de sistemas mais autônomos, riscos ainda difíceis de medir e uma corrida comercial e geopolítica sem regras globais que colocou os próprios líderes da inteligência artificial diante de uma questão incomum: como continuar avançando sem chegar primeiro a uma capacidade que ainda não sabem controlar.


